Réseau Cisco : segmenter, router, rendre redondant
Deux travaux d'école sur le même socle : segmenter et router une maquette Cisco, puis concevoir une architecture redondante pour un groupe international du luxe (client fictif).
En bref
Séparer trois types de trafic sur une maquette Cisco, puis remplacer un réseau en étoile sans redondance entre trois datacenters (client fictif).
J'ai configuré VLAN, trunks 802.1Q, DHCP et OSPF sur la maquette, puis conçu une cible à cinq VLAN avec OSPF multi-aires, HSRP, ACL et LACP.
Tous les pings entre VLAN passent après une panne remontée jusqu'à une adresse oubliée ; chaque brique de l'étude a sa commande de vérification.
Contexte
Deux travaux de mon BTS SIO autour d'une même compétence : découper un réseau en VLAN et le router. Le TP (janvier 2025) est une maquette Cisco configurée et testée pour une entreprise fictive.
L'étude de cas (décembre 2024), vue d'un intégrateur (prestataire fictif), part d'un réseau en étoile entre trois datacenters et des sites distants : routage statique, aucune redondance, segmentation faible. C'est une conception sur papier.
Ce que j'ai fait
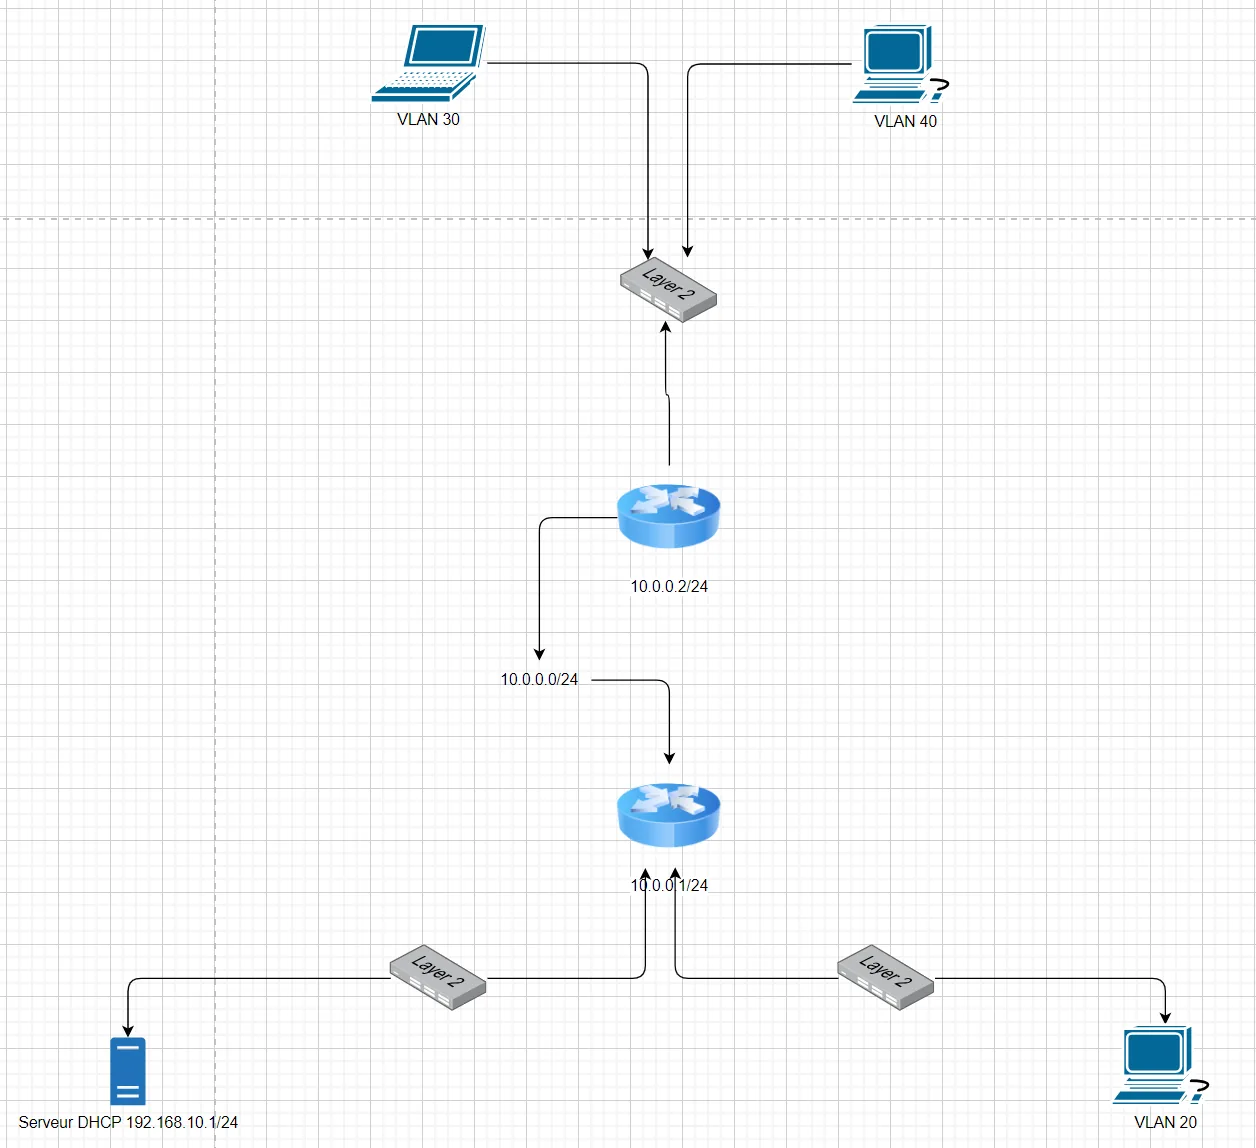
- Segmenter la maquetteTrois VLAN (10 administration, 20 utilisateurs, 30 services) et des trunks 802.1Q entre commutateurs.
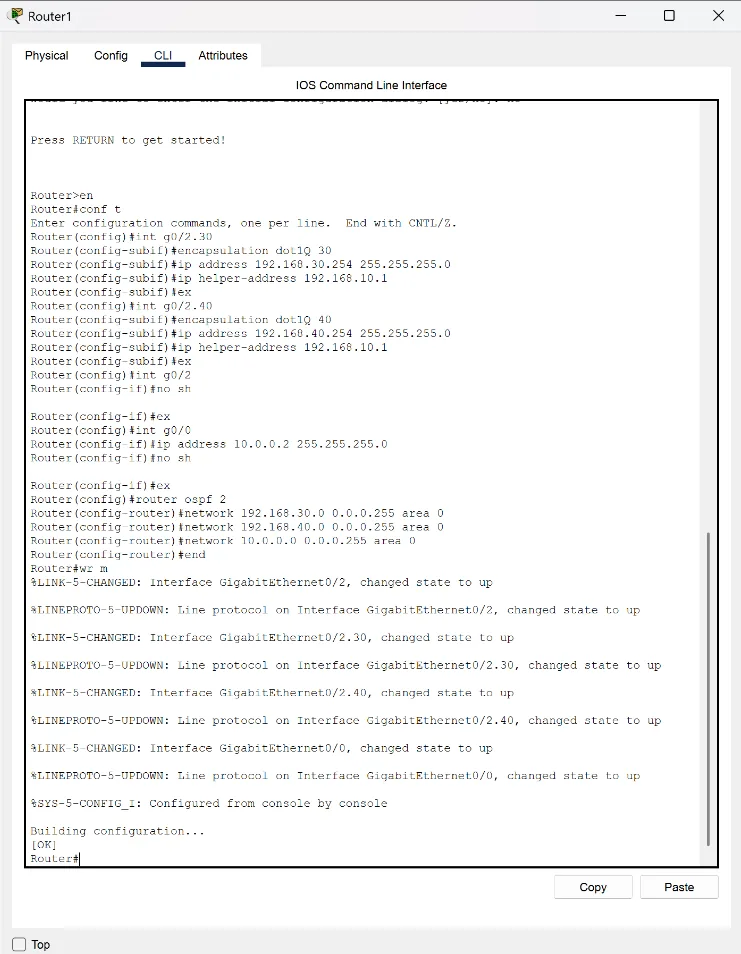
- Adresser et routerUn serveur DHCP à adresse fixe, une plage par VLAN ; les routeurs routent entre VLAN et s'échangent leurs routes en OSPF sur un réseau d'interconnexion dédié.
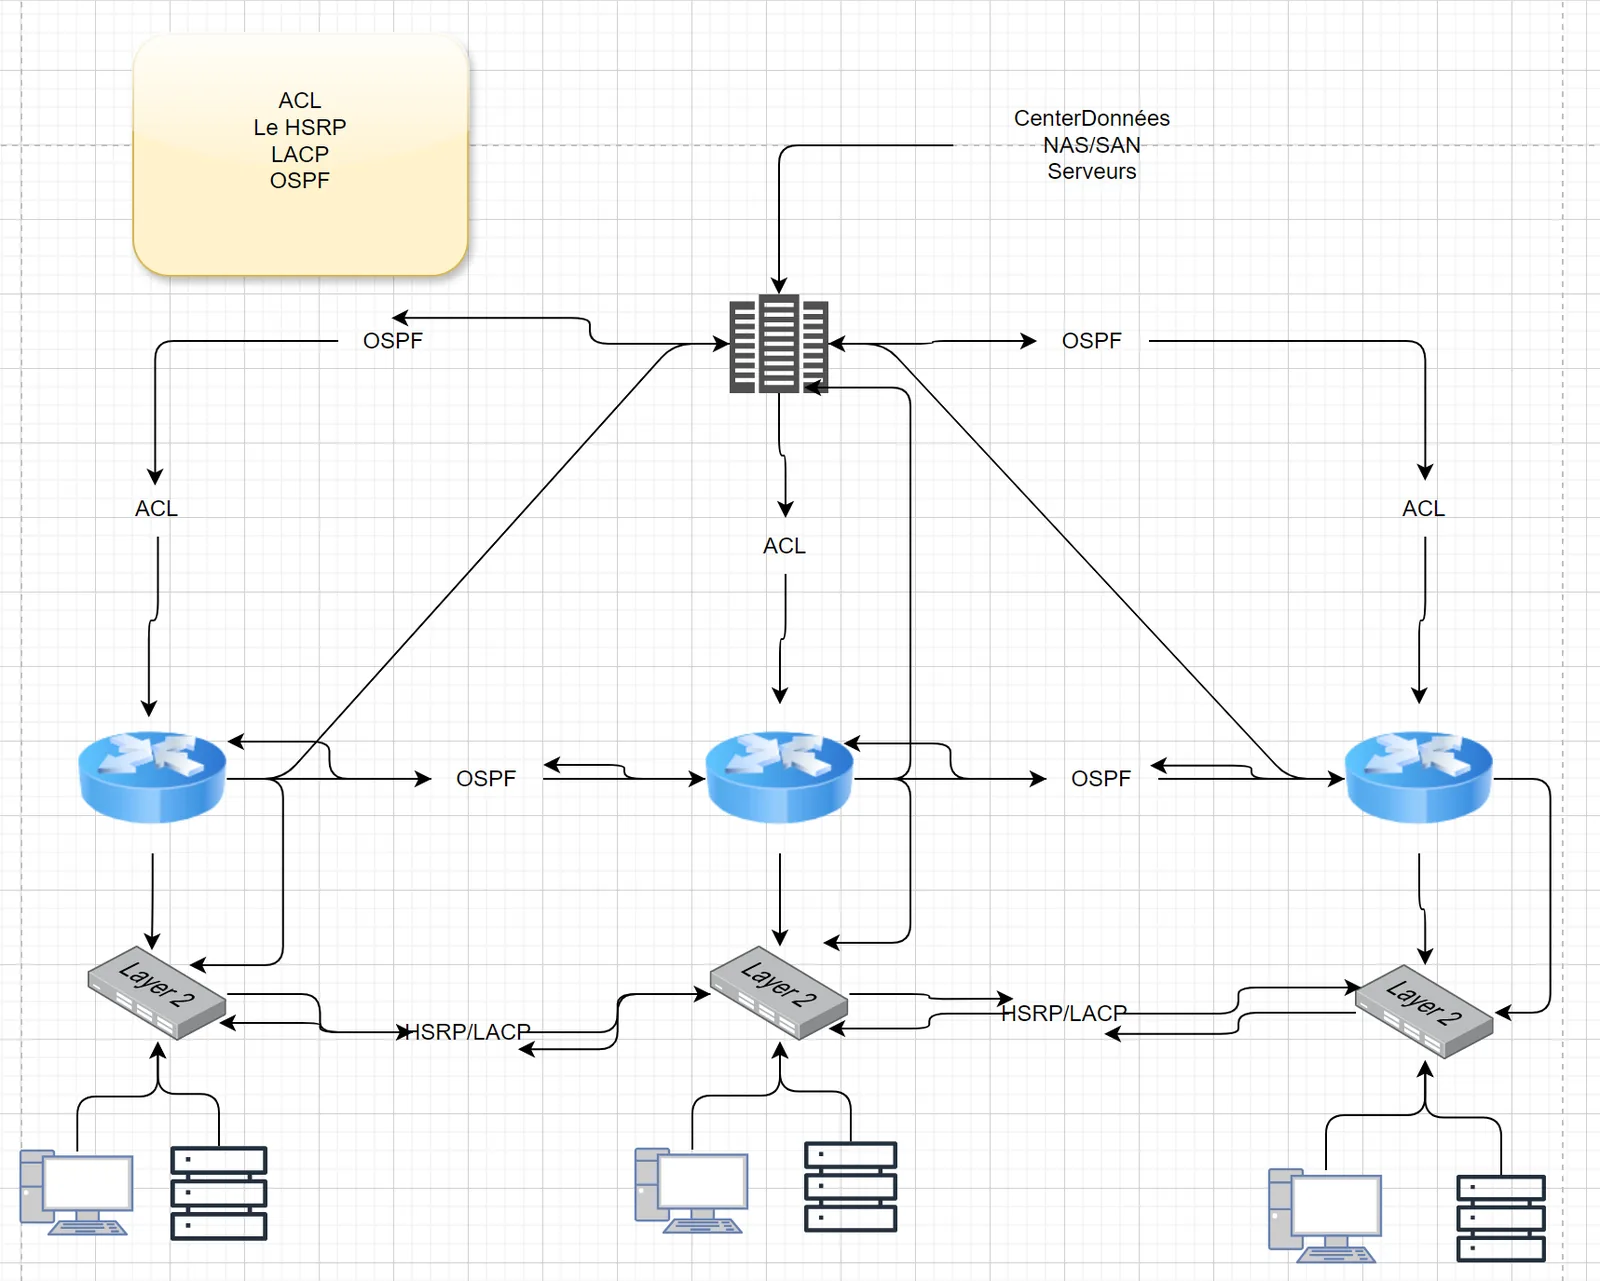
- Redessiner le réseau de l'étudeCinq VLAN, dont un pour les caméras IoT, et un OSPF multi-aires, avec l'aire 0 pour les datacenters.
- Rendre la cible redondanteUne passerelle virtuelle HSRP sur deux routeurs, avec
preempt, et deux liens Gigabit agrégés en EtherChannel LACP pour survivre à la coupure d'un câble. - Filtrer et prévoir les testsUne ACL étendue ne laisse passer que HTTP des utilisateurs vers les serveurs ; chaque brique a sa commande de vérification et son résultat attendu.
Voir les détails techniques
| VLAN | Usage (étude de cas) | Réseau |
|---|---|---|
| 10 | Serveurs | 192.168.10.0/24 |
| 20 | Utilisateurs | 192.168.20.0/24 |
| 30 | Administratif | 192.168.30.0/24 |
| 40 | Équipements réseau | 192.168.40.0/24 |
| 50 | IoT (caméras) | 192.168.50.0/24 |
OSPF avec des identifiants de routeur fixes (1.1.1.1, 2.2.2.2). HSRP : passerelle virtuelle 192.168.10.1, actif en priorité 110, secours en 100. EtherChannel : deux liens Gigabit en un Port-channel en trunk.
| Commande | Résultat attendu |
|---|---|
show ip ospf neighbor | Voisins à l'état FULL |
show standby brief | Un routeur Active, l'autre Standby ; inversion après shutdown de l'actif |
show etherchannel summary | Port-channel à l'état SU, qui reste actif si un lien tombe |
show access-lists | Compteurs de correspondance par règle |
Cisco IOS · l'ACL telle que je la placerais aujourd'hui
! Utilisateurs (VLAN 20) vers serveurs (VLAN 10) : HTTP seulement
ip access-list extended USERS-VERS-SERVEURS
 permit tcp 192.168.20.0 0.0.0.255 192.168.10.0 0.0.0.255 eq 80
 deny   ip  192.168.20.0 0.0.0.255 192.168.10.0 0.0.0.255
 permit ip  192.168.20.0 0.0.0.255 any
! La dernière ligne évite de couper par erreur Internet et les autres VLAN
!
! Appliquée en entrée, sur la passerelle du VLAN 20
interface GigabitEthernet0/0.20
 ip access-group USERS-VERS-SERVEURS in
! Test attendu : telnet 192.168.10.10 80 réussit, le ping et le port 22 échouentL'incident
Un poste sans adresse
Au premier test, un poste ne reçoit aucune adresse du serveur DHCP.
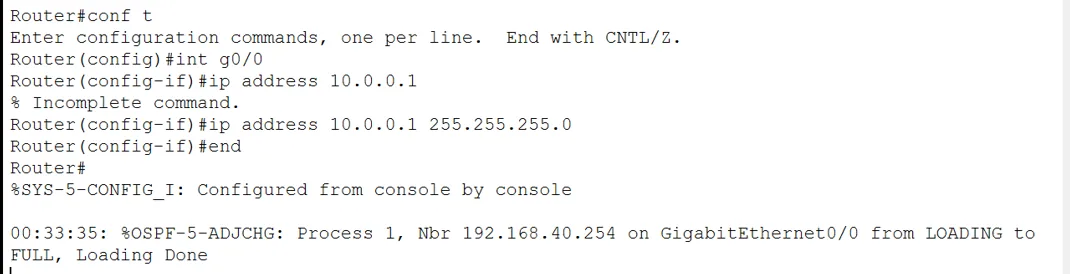
J'ai remonté le chemin couche par couche : le port du commutateur était dans le bon VLAN, mais le premier routeur n'avait pas d'adresse sur le lien vers le second, ce qui isolait tout le réseau situé derrière. Adresse ajoutée, chaque poste a reçu la sienne.
Résultats
Dans le TP, l'adjacence OSPF passe à l'état FULL dès l'adresse ajoutée, et tous les pings entre VLAN réussissent. Pour l'étude de cas, les résultats restent attendus : aucune commande de vérification n'a été exécutée sur une maquette.
Ce que j'améliorerais
- Aujourd'hui, je placerais l'ACL étendue au plus près de la source, en entrée de la passerelle du VLAN 20, et je la testerais par
telnetsur le port 80, puisque la règle refuse le ping. - Je créerais un groupe HSRP par VLAN, avec un découpage en aires OSPF cohérent et chaque réseau annoncé par un seul routeur.
- Je monterais l'étude de cas sur une maquette, comme le TP, pour exécuter chaque vérification.
Ce socle, déjà présent dans le Projet ONE, a servi en 2026 pour auditer et migrer en 10 Gigabit le cœur d'un réseau en service.